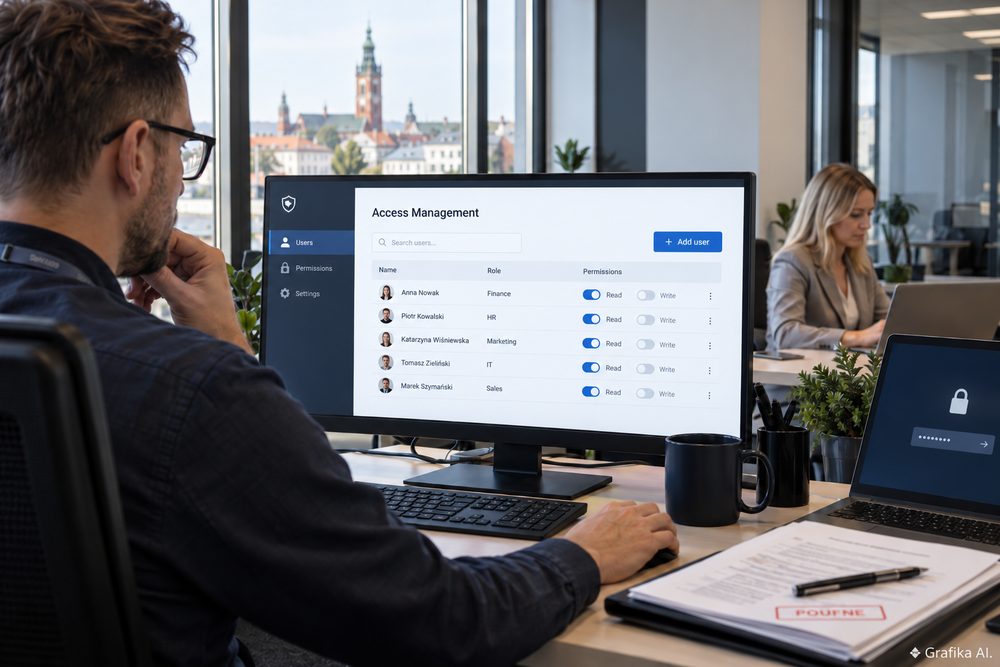
W jaki sposób kontrolować dostęp pracowników do poufnych danych w systemach firmowych?
Pracownik działu sprzedaży potrzebuje dostępu do historii zamówień klientów, ale nie powinien widzieć wynagrodzeń pozostałych zatrudnionych. Księgowa musi obsługiwać faktury, jednak możliwość pobrania całej bazy kontrahentów nie zawsze jest jej potrzebna. Takie sytuacje pokazują, że kontrola dostępu do poufnych danych nie polega wyłącznie na ustawieniu hasła. Trzeba dokładnie określić, kto może przeglądać, modyfikować, eksportować i usuwać informacje. Źle skonfigurowane uprawnienia ułatwiają wycieki danych, a dodatkowo utrudniają ustalenie odpowiedzialności za konkretne działania.
Jak przydzielać pracownikom uprawnienia do danych firmowych?
Podstawą jest zasada najmniejszych uprawnień (Least Privilege). Pracownik powinien otrzymać wyłącznie taki dostęp, jaki jest niezbędny do wykonywania obowiązków. Nie oznacza to jednak ręcznego konfigurowania każdego konta od początku.
W firmach korzystających z systemów ERP, CRM czy platform do zarządzania dokumentami dobrze sprawdza się kontrola dostępu oparta na rolach (RBAC). Administrator tworzy zestawy uprawnień przypisane do konkretnych stanowisk, a następnie nadaje je użytkownikom.
Przykładowy podział w przedsiębiorstwie handlowym może wyglądać następująco:
- Handlowiec – przeglądanie przypisanych klientów, przygotowywanie ofert i obsługa zamówień bez dostępu do listy płac.
- Księgowość – obsługa dokumentów finansowych i rozrachunków bez możliwości zmiany warunków handlowych w CRM.
- Kierownik sprzedaży – dostęp do raportów zespołu i zatwierdzanie rabatów, ale bez uprawnień administratora systemu.
- Administrator IT – zarządzanie kontami i konfiguracją, bez automatycznego przyznawania sobie prawa do odczytu wszystkich informacji biznesowych.
W praktyce pojawia się problem wyjątków. Handlowiec zastępujący kierownika może potrzebować dostępu do dodatkowych raportów przez dwa tygodnie. Nadanie mu uprawnień kierowniczych bezterminowo jest wygodne, lecz po kilku takich zastępstwach firma przestaje panować nad tym, kto widzi poufne informacje. Lepszym rozwiązaniem jest dostęp czasowy, wygasający automatycznie po wskazanej dacie.
RBAC sprawdza się szczególnie dobrze, gdy obowiązki są powtarzalne, a struktura organizacyjna stosunkowo stabilna. Jeżeli jednak dwóch pracowników na tym samym stanowisku powinno obsługiwać różne grupy klientów, sama rola nie wystarczy. Potrzebne są dodatkowe ograniczenia dotyczące konkretnych rekordów, oddziałów lub projektów. W bardziej złożonych środowiskach można wykorzystać ABAC, czyli kontrolę uwzględniającą atrybuty użytkownika, danych i kontekstu dostępu.
Uprawnienia należy weryfikować przy każdej zmianie stanowiska i zakończeniu współpracy. Dobrym rozwiązaniem organizacyjnym jest również przegląd dostępów co trzy miesiące w systemach zawierających szczególnie wrażliwe informacje. To proponowana częstotliwość kontroli, a nie uniwersalny termin ustawowy.
W Polsce znaczenie mają też przepisy RODO. Artykuły 29 i 32 wymagają odpowiedniej kontroli przetwarzania danych osobowych, a art. 32 nakazuje dobór zabezpieczeń adekwatnych do ryzyka. Sam podpis pracownika pod upoważnieniem nie zastępuje technicznego ograniczenia dostępu w systemie.
Jakie zabezpieczenia techniczne ograniczają nieautoryzowany dostęp?
Prawidłowo przydzielone uprawnienia nie wystarczą, jeżeli osoba nieuprawniona przejmie konto pracownika. Dlatego drugim poziomem ochrony powinno być uwierzytelnianie wieloskładnikowe (MFA), połączone z kontrolą urządzeń i rejestrowaniem operacji.
MFA wymaga potwierdzenia tożsamości więcej niż jednym niezależnym składnikiem. Może to być hasło oraz aplikacja uwierzytelniająca albo klucz bezpieczeństwa FIDO2. Szczególnie istotne jest rozróżnienie między metodami: jednorazowy kod wpisywany na stronie nie gwarantuje odporności na phishing, ponieważ przestępca może go przechwycić i natychmiast wykorzystać. Klucze FIDO2 i odpowiednio wdrożone passkeys zapewniają znacznie lepszą ochronę przed fałszywymi stronami logowania.
Załóżmy, że pracownik działu finansowego otrzymuje wiadomość podszywającą się pod administratora Microsoft 365. Po kliknięciu odnośnika trafia na podrobioną stronę logowania. Samo hasło lub hasło połączone z kodem SMS może zostać wykorzystane przez napastnika. Uwierzytelnianie odporne na phishing ogranicza taki scenariusz, ponieważ potwierdzenie logowania jest kryptograficznie związane z właściwą usługą.
W systemach przechowujących poufne informacje należy rozważyć również:
- Dostęp warunkowy – dodatkową weryfikację lub blokadę logowania z niezarządzanego urządzenia, podejrzanej lokalizacji albo środowiska niespełniającego wymagań bezpieczeństwa.
- Rejestrowanie zdarzeń – zapisywanie logowań, zmian uprawnień, eksportów danych i operacji administracyjnych, z identyfikatorem użytkownika oraz czasem wykonania.
- DLP (Data Loss Prevention) – wykrywanie lub blokowanie przesyłania określonych danych poza organizację, np. numerów PESEL czy dokumentów finansowych.
- PAM (Privileged Access Management) – ograniczanie i kontrolowanie dostępu do kont administracyjnych, w tym przyznawanie uprawnień tylko na czas wykonania zadania.
Nie każda firma potrzebuje od razu wszystkich tych mechanizmów. Przedsiębiorstwo zatrudniające 20 osób, korzystające z kilku usług chmurowych, powinno najpierw uporządkować konta, wdrożyć MFA i wyłączyć współdzielone loginy. System PAM ma większe uzasadnienie tam, gdzie wielu administratorów zarządza serwerami, bazami danych lub rozbudowaną infrastrukturą.
Z kolei DLP wymaga ostrożnej konfiguracji. Zbyt restrykcyjne reguły potrafią blokować legalne wysyłanie umów i ofert. Zbyt szerokie wyjątki sprawiają, że zabezpieczenie istnieje tylko na papierze. Rozsądnie jest rozpocząć od trybu monitorowania, przeanalizować wykryte operacje i dopiero później uruchomić blokady.
Trzeba też uwzględnić ograniczenie techniczne: system kontroli dostępu nie zawsze powstrzyma uprawnioną osobę przed sfotografowaniem ekranu lub ręcznym przepisaniem informacji. Dlatego ochrona powinna łączyć konfigurację systemów, procedury pracownicze i analizę zdarzeń, zamiast opierać się na jednej aplikacji.
Jak monitorować dostęp i zapobiegać pozostawianiu zbędnych uprawnień?
Jednym z częstszych problemów jest stopniowe gromadzenie uprawnień przez pracowników. Osoba, która przez kilka lat zmieniała działy, może zachować dostęp do dawnych projektów, dokumentów i baz klientów. Zjawisko to określa się jako permission creep, czyli narastanie uprawnień.
Dobrym przykładem jest firma korzystająca jednocześnie z systemu ERP, Microsoft 365 i osobnej aplikacji magazynowej. Pracownik przechodzący z logistyki do zakupów otrzymuje nowe uprawnienia, ale poprzednie pozostają aktywne. W rezultacie może nadal modyfikować stany magazynowe, chociaż nie odpowiada już za ich prowadzenie.
Taki problem najlepiej rozwiązuje uporządkowany proces zarządzania tożsamością i dostępami, obejmujący trzy zdarzenia: zatrudnienie, zmianę stanowiska i odejście z firmy. W większych organizacjach można go zautomatyzować za pomocą systemów IAM lub IGA, integrujących dane kadrowe z aplikacjami biznesowymi.
Przy wdrażaniu albo modernizacji systemów ERP przydaje się współpraca z dostawcą rozumiejącym zarówno konfigurację oprogramowania, jak i rzeczywiste procesy przedsiębiorstwa. Przykładem firmy działającej w tym obszarze jest acomit.pl, zajmująca się wdrożeniami i obsługą rozwiązań Comarch ERP oraz enova365. Przy tego typu projektach istotne jest nie tylko uruchomienie aplikacji, lecz także odpowiednie rozdzielenie uprawnień operatorów, konfiguracja ról i sprawdzenie, czy użytkownicy nie otrzymują dostępu do danych niezwiązanych z ich obowiązkami.
Sam zakup narzędzia IAM nie rozwiąże jednak problemu, jeśli przedsiębiorstwo nie posiada aktualnej listy aplikacji, właścicieli danych i pracowników odpowiedzialnych za zatwierdzanie dostępu. Automatyzacja błędnie zaprojektowanych ról jedynie przyspieszy nadawanie niewłaściwych uprawnień.
Praktyczna procedura kontroli powinna obejmować:
- Inwentaryzację kont – zestawienie użytkowników, kont technicznych, kont administratorów oraz dostępów dostawców zewnętrznych.
- Wskazanie właścicieli uprawnień – decyzję o dostępie do informacji biznesowych powinien zatwierdzać upoważniony właściciel procesu, a nie samodzielnie podejmować administrator IT.
- Przegląd kont nieaktywnych – sprawdzenie, czy istnieją konta osób, które zakończyły współpracę, albo identyfikatory niewykorzystywane od dłuższego czasu.
- Kontrolę eksportów i zmian – identyfikowanie nietypowych pobrań dużej liczby rekordów, zmian ról oraz logowań uprzywilejowanych.
- Dokumentowanie decyzji – zachowanie informacji, kto zatwierdził dostęp, na jakiej podstawie i do kiedy ma on obowiązywać.
Warto odróżnić monitorowanie bezpieczeństwa od nieograniczonego nadzoru nad zatrudnionymi. Logi powinny służyć konkretnym celom bezpieczeństwa, a ich zakres, okres przechowywania i dostępność muszą odpowiadać wymaganiom RODO oraz właściwym przepisom prawa pracy. Nie ma jednego ustawowego okresu przechowywania wszystkich dzienników systemowych. Powinien on wynikać z rodzaju zdarzeń, ryzyka i obowiązujących wymagań prawnych.
Dodatkowe obowiązki dotyczą podmiotów kluczowych i ważnych objętych znowelizowaną ustawą o krajowym systemie cyberbezpieczeństwa, która weszła w życie 3 kwietnia 2026 roku. W ich przypadku kontrolę dostępów trzeba uwzględnić w szerszym systemie zarządzania bezpieczeństwem informacji. Samo zatrudnienie określonej liczby pracowników nie przesądza jednak o podleganiu tym regulacjom – znaczenie mają również sektor działalności i ustawowe kryteria kwalifikacji.
Pierwsze działanie powinno być proste: wyeksportować listę aktywnych kont i uprawnień z najważniejszego systemu firmowego, a następnie porównać ją z aktualną listą pracowników i ich obowiązkami. W pierwszej kolejności należy wyłączyć konta byłych pracowników, usunąć nieuzasadnione uprawnienia administracyjne i zabezpieczyć konta uprzywilejowane MFA. Dopiero po uporządkowaniu tych podstaw warto inwestować w bardziej zaawansowaną automatyzację.
FAQ – najczęstsze pytania o kontrolę dostępu do danych
Czy każdy pracownik powinien mieć osobne konto w systemie firmowym?
Tak. Indywidualne konta umożliwiają przypisanie operacji do konkretnego użytkownika, kontrolowanie jego uprawnień i szybkie odebranie dostępu. Współdzielone loginy utrudniają audyt oraz ustalenie odpowiedzialności.
Jak często należy sprawdzać uprawnienia pracowników?
Dostęp trzeba sprawdzać zawsze przy zmianie stanowiska i zakończeniu współpracy. Dla systemów wysokiego ryzyka rozsądnym punktem wyjścia jest przegląd kwartalny, natomiast dla pozostałych – co 6–12 miesięcy, zależnie od oceny ryzyka.
Czy uwierzytelnianie MFA całkowicie zabezpiecza poufne dane?
Nie. MFA utrudnia przejęcie konta, ale nie ogranicza automatycznie uprawnień zalogowanego pracownika. Potrzebne są również odpowiednie role, kontrola eksportów i monitorowanie zdarzeń.
Kto powinien zatwierdzać dostęp do danych finansowych i kadrowych?
Upoważniony właściciel procesu, np. kierownik finansów lub kadr, zgodnie z zasadami przyjętymi przez administratora danych. Dział IT powinien realizować zatwierdzone zmiany, a nie samodzielnie określać biznesową potrzebę dostępu.
Czy niewielka firma musi kupować system IAM lub DLP?
Nie. Przy kilku aplikacjach często wystarczą indywidualne konta, właściwe role, MFA i regularne przeglądy uprawnień. Zaawansowane narzędzia stają się uzasadnione, gdy liczba systemów, użytkowników i wyjątków utrudnia ręczne zarządzanie dostępem.